E-mail, redes sociais, serviços de streaming, lojas, aplicativos e plataformas de trabalho: grande parte da nossa rotina digital depende de contas protegidas por senha.
O problema é que, para facilitar a memorização, muitas pessoas acabam utilizando senhas simples ou repetindo a mesma combinação em vários serviços.
Isso pode aumentar o risco de acesso indevido.
Criar uma senha segura não significa montar uma sequência impossível de lembrar. O objetivo é dificultar tentativas de descoberta e, ao mesmo tempo, adotar outros cuidados que protejam suas contas.
Veja 10 boas práticas para aumentar sua segurança digital.
1. Prefira senhas mais longas
O tamanho é um dos fatores importantes na criação de uma senha.
Em vez de depender somente de uma palavra curta acompanhada de alguns números, prefira combinações mais longas.
Uma alternativa pode ser utilizar uma frase-senha, formada por várias palavras que façam sentido para você, mas que não sejam uma expressão óbvia ou facilmente associada às suas informações pessoais.
O importante é evitar exemplos previsvisíveis e seguir também os requisitos de segurança exigidos pelo próprio serviço.
2. Evite informações pessoais fáceis de descobrir
Nome, aniversário, telefone, nome de familiares ou outras informações conhecidas não são boas bases para uma senha.
Parte desses dados pode estar disponível publicamente, principalmente em redes sociais.
Evite combinações previsíveis como:
nome + ano de nascimento
nome do filho + 123
telefone + senha
ou outras variações construídas diretamente a partir de informações pessoais.
Quanto menos previsível for a combinação, melhor.
3. Não use senhas óbvias
Sequências simples podem ser fáceis de memorizar, mas também são escolhas ruins para proteger uma conta.
Evite combinações muito previsíveis, palavras comuns utilizadas isoladamente e sequências de teclado.
Adicionar apenas um número ao final de uma palavra simples também não transforma automaticamente aquela senha em uma opção forte.
O objetivo é evitar padrões facilmente testáveis.
4. Não use a mesma senha em todas as contas
Esse é um dos cuidados mais importantes.
Imagine que você utiliza exatamente a mesma senha no e-mail, em uma loja virtual e em uma rede social.
Se as credenciais de um desses serviços forem comprometidas, a mesma combinação poderá ser tentada em outras contas.
Por isso, procure utilizar senhas diferentes para serviços diferentes, principalmente em contas importantes.
Assim, um incidente em uma plataforma não necessariamente compromete todas as outras.
5. Considere utilizar um gerenciador de senhas
Criar uma senha diferente para cada conta gera outro problema: como lembrar de todas elas?
É aí que entram os gerenciadores de senhas.
Essas ferramentas são desenvolvidas para armazenar credenciais de maneira protegida e podem ajudar na utilização de senhas diferentes e complexas.
Antes de escolher uma solução, verifique a procedência da ferramenta e os recursos de segurança disponíveis.
Também é importante proteger adequadamente a própria conta utilizada no gerenciador.
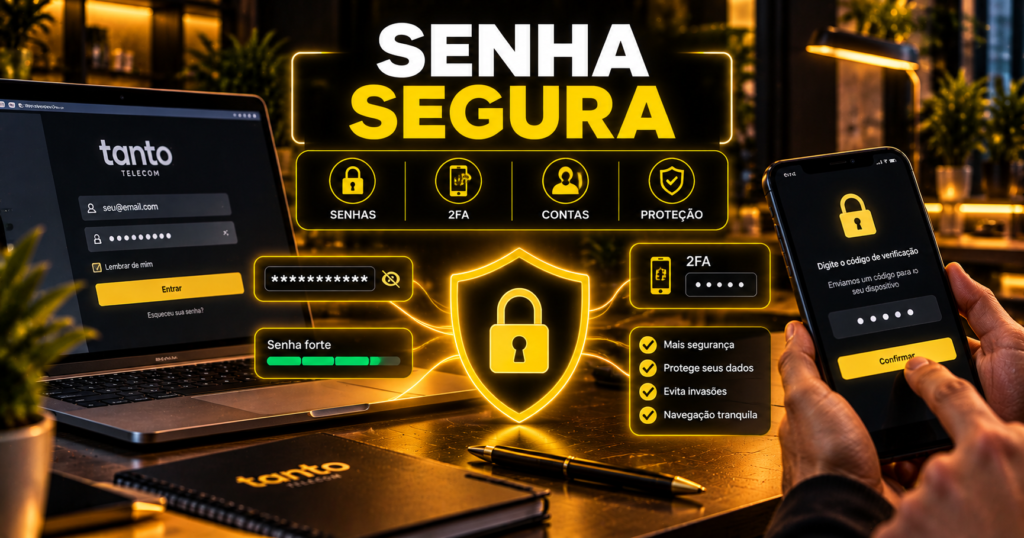
6. Ative a autenticação em dois fatores
Uma senha não precisa ser a única barreira protegendo uma conta.
Quando disponível, a autenticação em dois fatores, também conhecida como 2FA, adiciona outra etapa de verificação ao processo de acesso.
Dependendo do serviço, essa segunda etapa pode utilizar um aplicativo autenticador, chave de segurança, código ou outro mecanismo.
Assim, conhecer somente a senha pode não ser suficiente para concluir o acesso.
É exatamente esse conceito que representamos na imagem desta matéria: senha + segunda camada de proteção.
7. Nunca compartilhe códigos de autenticação por impulso
A autenticação em dois fatores ajuda a proteger uma conta, mas o usuário também precisa cuidar do segundo fator.
Golpistas podem tentar convencer a pessoa a fornecer um código recebido no celular ou gerado por um aplicativo.
A mensagem pode dizer que o código é necessário para:
“confirmar uma compra”, “cancelar uma operação”, “evitar bloqueio” ou “validar sua identidade”.
Não entregue códigos de autenticação simplesmente porque alguém solicitou por mensagem ou ligação.
Se houver dúvida, interrompa o contato e procure o serviço utilizando um canal oficial.
Esse tipo de abordagem também aparece em golpes de phishing. Por isso, esta matéria complementa diretamente nosso guia sobre como identificar golpes e links falsos na internet.
8. Cuidado onde você digita sua senha
Uma senha forte não ajuda se ela for entregue diretamente a uma página falsa.
Antes de fazer login, observe onde você está inserindo suas credenciais.
Golpes de phishing podem utilizar páginas que imitam visualmente serviços conhecidos para tentar capturar e-mail e senha.
Verifique o domínio e desconfie principalmente quando o acesso começou a partir de uma mensagem inesperada.
Recebeu um link afirmando que sua conta precisa ser atualizada imediatamente?
Em vez de entrar pelo endereço recebido, pode ser mais seguro abrir o aplicativo oficial ou digitar o endereço conhecido do serviço diretamente no navegador.
9. Troque a senha quando houver suspeita de comprometimento
Trocar senhas constantemente sem motivo não substitui boas práticas de segurança.
Por outro lado, se houver evidência ou suspeita de que uma credencial foi exposta, é importante agir.
Acesse o serviço pelo aplicativo ou site oficial e altere a senha.
Se aquela mesma combinação tiver sido reutilizada em outras contas, essas credenciais também precisam ser revistas.
Quando o serviço permitir, verifique ainda sessões ou dispositivos conectados à conta e os recursos adicionais de segurança disponíveis.
10. Proteja principalmente suas contas mais importantes
Nem todas as contas possuem o mesmo impacto caso sejam comprometidas.
Seu e-mail principal, por exemplo, merece atenção especial porque pode ser utilizado no processo de recuperação de acesso de outros serviços.
Contas relacionadas a trabalho, armazenamento de documentos e outros serviços importantes também precisam de cuidado.
Nessas situações, procure combinar:
senha única + senha forte + autenticação adicional quando disponível.
É uma estratégia mais eficiente do que depender exclusivamente de uma única senha.
O que torna uma senha mais segura?
Não existe uma única fórmula baseada apenas em misturar letras, números e símbolos.
Uma boa estratégia considera principalmente:
- comprimento adequado;
- dificuldade de previsão;
- não utilizar informações pessoais óbvias;
- evitar reutilização;
- proteger a credencial contra phishing;
- utilizar autenticação adicional quando disponível.
Além disso, cada serviço pode estabelecer requisitos próprios para criação de senha.
Por isso, siga também as orientações da plataforma utilizada.
Uma senha precisa ter letras maiúsculas, números e símbolos?
Depende dos requisitos do serviço.
Adicionar diferentes tipos de caracteres pode ampliar as possibilidades de combinação, mas isso não significa que uma senha curta e previsível se torne excelente apenas porque recebeu um ! no final.
Comprimento, imprevisibilidade e exclusividade também são importantes.
Se uma plataforma exigir determinados caracteres, siga a regra apresentada.
Mas evite padrões previsíveis como substituir sempre a letra “a” por @ e considerar isso suficiente.
Preciso trocar minha senha todo mês?
Não é necessário assumir que trocar uma boa senha em intervalos muito curtos, sem qualquer indício de comprometimento, será automaticamente mais seguro.
Trocas excessivamente frequentes podem até incentivar algumas pessoas a criarem variações previsíveis apenas para conseguir lembrar.
A prioridade deve ser utilizar uma senha forte e exclusiva e alterá-la quando existir motivo relevante, como suspeita de exposição ou comprometimento.
O que é autenticação em dois fatores?
Autenticação em dois fatores é um mecanismo que exige uma segunda forma de verificação além da senha.
Imagine que sua senha seja descoberta.
Se a conta também exigir uma segunda etapa que o invasor não possui, existe uma camada adicional de proteção.
O mecanismo utilizado varia de acordo com cada serviço.
Por isso, sempre que uma plataforma importante oferecer 2FA, vale verificar as opções disponíveis e entender como funcionam os métodos de recuperação da conta.
SMS e autenticação em dois fatores são a mesma coisa?
O SMS pode ser utilizado como um dos métodos de segunda etapa em alguns serviços, mas 2FA é o conceito mais amplo.
Existem diferentes formas de implementar autenticação adicional.
O importante para o usuário é entender que a segunda etapa deve ser protegida com o mesmo cuidado.
Código de autenticação não deve ser tratado como uma informação comum.
O que fazer se alguém pedir meu código de verificação?
Não forneça automaticamente.
Primeiro identifique quem está solicitando, por qual motivo e se aquela solicitação realmente faz parte de uma ação que você iniciou.
Golpistas podem tentar criar uma história convincente para fazer a própria vítima entregar o código que protege a conta.
Se a solicitação chegou inesperadamente, encerre o contato e procure o canal oficial da organização.
Como saber se minha senha foi comprometida?
Alguns serviços podem enviar alertas quando identificam tentativas de acesso, mudanças importantes ou outras atividades relacionadas à conta.
Se você receber um alerta legítimo, acesse o serviço pelo canal oficial e verifique a atividade.
Outros sinais podem incluir alterações que você não realizou ou acessos que não reconhece.
Mas atenção: um falso alerta de segurança também pode ser usado como phishing.
Por isso, não clique automaticamente no link da mensagem. Quando houver dúvida, abra o aplicativo ou site oficial diretamente.
Senha do Wi-Fi também precisa ser protegida?
Sim.
A rede Wi-Fi também deve utilizar uma configuração de segurança adequada e uma senha que não seja excessivamente previsível.
Evite deixar a rede protegida por combinações óbvias ou compartilhar a credencial indiscriminadamente.
A segurança do Wi-Fi será um excelente próximo tema para o Blog porque conecta nosso cluster de Segurança Digital com os conteúdos de Wi-Fi e Redes que já construímos.
Posso anotar minhas senhas?
O problema principal não é simplesmente existir uma anotação, mas como e onde essa informação é armazenada e quem pode acessá-la.
Deixar senhas expostas em locais acessíveis a outras pessoas não é uma boa prática.
Para quem possui muitas contas, um gerenciador de senhas confiável pode oferecer uma forma mais apropriada de organizar credenciais do que repetir a mesma senha em todos os serviços.
Segurança digital funciona em camadas
Não existe uma única medida capaz de impedir todos os tipos de incidente.
Uma boa proteção combina diferentes cuidados:
senha forte → senha exclusiva → autenticação adicional → atenção a phishing → dispositivos protegidos → recuperação de conta configurada.
Se uma camada falhar, outra pode ajudar a reduzir o risco.
É justamente por isso que segurança digital não deve ser vista apenas como “inventar uma senha difícil”.
Senhas fortes e atenção caminham juntas
Uma excelente senha pode ser comprometida se for digitada em uma página falsa.
Da mesma forma, reconhecer um golpe é importante, mas uma conta protegida apenas por uma senha fraca continua desnecessariamente vulnerável.
Os dois assuntos se complementam.
Por isso, depois desta leitura, recomendamos também nosso conteúdo “Como identificar golpes e links falsos na internet? 8 cuidados para navegar com mais segurança”.
Assim que a Matéria 12 estiver publicada, coloque o link dela diretamente nessa frase.
Na Tanto Telecom, acreditamos que aproveitar melhor a internet também significa entender como utilizar a tecnologia com mais segurança, tranquilidade e informação.
UM TANTO DE INTERNET PRA VOCÊ ❤
FAQ — Senhas seguras
Como criar uma senha segura?
Prefira uma senha longa, difícil de prever, que não utilize informações pessoais óbvias e que seja diferente das utilizadas em outras contas.
Posso usar a mesma senha em vários sites?
Não é recomendado. Se uma credencial for comprometida em um serviço, reutilizá-la pode colocar outras contas em risco.
O que é uma frase-senha?
É uma senha construída a partir de uma sequência maior de palavras. O objetivo é obter comprimento e imprevisibilidade sem depender exclusivamente de uma combinação curta e difícil de memorizar.
O que é autenticação em dois fatores?
É uma camada adicional de verificação utilizada além da senha. O método pode variar conforme o serviço.
Devo compartilhar código de autenticação com alguém?
Não simplesmente porque alguém solicitou. Códigos de autenticação são informações sensíveis e podem ser alvo de golpes.
Preciso trocar minha senha todo mês?
Não existe necessidade de trocar automaticamente uma senha forte e exclusiva todos os meses apenas por rotina. Alterações são especialmente importantes quando existe suspeita ou evidência de comprometimento.
Gerenciador de senhas é útil?
Pode ajudar a armazenar e utilizar credenciais diferentes para vários serviços. É importante escolher uma ferramenta confiável e proteger adequadamente o acesso ao próprio gerenciador.
A senha do Wi-Fi também precisa ser forte?
Sim. A rede Wi-Fi também deve utilizar uma configuração adequada de segurança e uma senha que não seja facilmente previsível.